
内控实务讲解110:审计工作底稿如何守住内控审计的合规底线? 记录审计工作是内控审计全流程的重要归档环节,也是保障审计工作可追溯、可复核、可...
2026-09-23 18527
国际注册内部控制师CICS内控知识学习
背景:
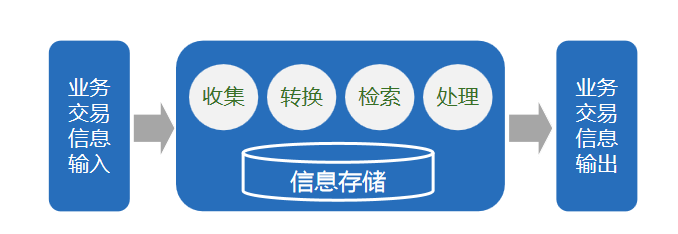
每个系统/应用程序/可控制活动都有两个组成部分,它们既控制系统,又控制系统处理的交易。系统是指两个或两个以上相互有关联的单元,为达成共同任务时所构成的完整体。系统工程师将系统称为过程,交易处理的结果作为过程交付的成果。可以举例采购库存业务的功能加以说明。采购业务包括从库存计划、存货盘从库存计划、存货盘点、采购、应付账款、物品入库质检、支付货款等一系列可控制的活动;与采购库存相关的可交付成果或事件则是采购订单、入库登记表以及会计处理中的库存记录。
系统和交易处理都需要控制。例如,在交易处理中需要控制,以确保所购买的物品是组织采购订单上的物品。对采购交易活动的控制目的是确保:授权的金额是合理的,供货方在采购名录中,并且采购订单包含了所有必要的信息。
在采购业务中,需要进行系统控制。系统控制可能包括将收到的实际物品与采购订单进行比较,将订购的数量与实际收到的数量进行比较,拒绝未经授权的用户请求生成采购订单等。用最简单的术语来说,交易或可交付控制的目的是确保所处理的每一交易都符合系统的规则。系统或过程控制更多地集中在规则的执行上。
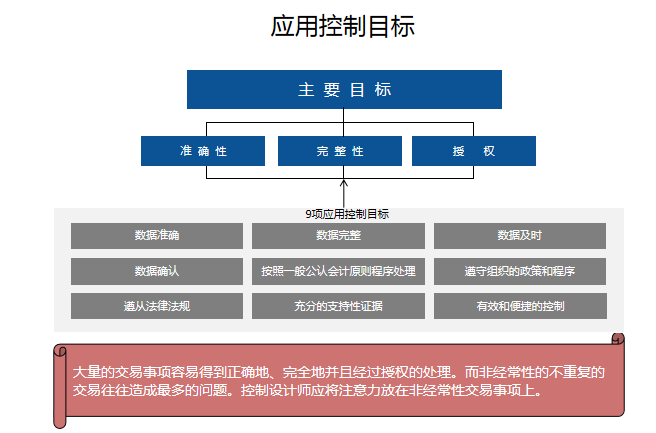
由于传统的控制重点一直放在应用控制上,因此,在定义应用控制目标方面,系统工程师比定义控制环境目标付出了更多努力。应用控制的三个主要目标是准确性、完整性和授权。其他的控制目标是这三个主要控制目标的补充。对这些目标的重视程度取决于评估者是从财务角度还是运营角度来看待问题。
解释:比如说如果从财务的角度来考虑,数据准确性、完整性和经过授权是比较重要的,但如果从运营角度考虑问题,数据及时性也会考虑进来。
控制措施设计的方法与应用程序设计方法不同。人们容易准确地、完整地处理经常性和重复性的交易,并进行授权。反而是那些异常情况或非经常性的交易往往导致最多的问题。在许多组织中,往往缺乏有关如何处理和应对这些异常/非经常**易的文档记录程序。因此,当设计应用控制措施时,设计师应将注意力放在这些异常和/或非经常**易事项上。
解释:目前各行业通过持续改进、优化流程,企业长期运行的应用系统应该可以满足大部分的常规情况,但遇到突发事件、战略转型、个性化定制需求等等就需要格外关注小心。电商行业平台刷单行为、或知名白酒出厂价和零售价差距大的问题,都是应用系统遇到异常情况之后需要应对的问题。
应用控制目标包括:
1.数据准确
数据准确地表示预期目标。准确的数据意味着需要对与数据备份、转换为机器可读格式、计算机处理以及输出生产和交付过程相关的错误进行校正。
2.数据完整
数据处理的完整性要求数据在准备期间,传送到计算机中,在处理期间,在相关的计算机系统之间和/或在传送给该数据的用户时不丢失。
3.数据核准
控制措施应确保处理经过授权批准的数据,并在处理之前和处理期间发现任何未经授权的数据。
解释:对于数据处理方面,强调计算机、信息化系统的授权、输入、处理、输出、传输过程中的控制。信息化程度和信息化处理水平决定了数据处理的质量和响应速度。从手工录入到扫描录入、识别技术、大数据、云计算等都对数据的准确性、完整性和效率性上做不断的提高。
4.数据及时
及时处理数据,确保管理层获得必要的信息,及时采取行动避免损失。
解释:管理层获得必要的信息,包括对交易处理及时数据的要求,还有对控制指标数据的要求,当控制数据发生异常时就可以及时采取行动避免损失。控制指标数据可以和行业数据、同期数据、或往年数据进行比较,当出现问题的时候就可以有针对的解决。
5.按照一般公认会计原则(GAAP)处理
财务数据应按照一般公认会计原则处理。控制措施应当确保遵循这些会计原则。
解释:一般公认会计原则是指适用于各个不同行业的企业的,包括从会计的基本概念、基本假设等基本原理到具体会计计量和编制财务报表的程序及方法的规定。通常一个国家的会计体系就是指一般通用会计原则。可以分为国际性和区域性的,如美国的叫US GAAP(Generally Accepted Accounting Principles),中国的就是2006年新颁布的会计准则,一般由专门的会计准则委员会制定。
6.遵守组织的政策和程序
组织应制定处理交易数据的政策和程序。控制措施应当确保根据这些政策和程序处理数据。
解释:针对交易数据处理组织应当制定出相应的交易数据处理政策和程序。最好采用信息化的手段进行控制和执行,减少过多的人为操作和干预。
7.遵守法律法规
监管机构制定有关交易数据处理的法律法规。许多这些受到监管的交易是显而易见的,例如,财务报告的报送和禁止滥用组织的资金。不正当的交易可能对个人及其组织造成直接的影响。控制措施应当确保组织遵守法律和法规。
解释:国家和国际上都制定了各类有关数据使用的严格法律规定。以用户数据为例,针对无隐私协议、收集使用个人信息范围描述不清、超范围采集个人信息和非必要采集个人信息等情形有明确的要求和监管,对APP违法违规采集个人信息做集中整治。
8.有充分的支持性证据
控制措施应当确保有足够的证据来重建交易和指出处理的责任。这种证据还可被用于在计算机化业务应用中断时重新启动和恢复的目的,并支持从源文档到控制总数的跟踪,以及从控制总数返回到支持性文档。
解释:就是在交易处理过程中的控制措施应当可以具备重新复原场景的能力,授权人、审批依据、当时的各项交易数据,所依据的政策,甚至交易处理的预计成本、预计的利润等支持性文档记录。
9.有效果和高效率的控制
控制措施应当确保系统的处理是以有效果和高效率的方式进行。
解释:效果和效率与控制的目标有关,在支持性证据充分的情况下,根据控制目标,判断目前需要更重视哪方面的要求,是经济效益、还是时间相应速度或是多方面因素协调等等。
来源:国际内部控制协会ICI中国总部 健庭
近期课程安排:
《国际注册内部控制师CICS资格认证》面授及网络课程学习班:
报名链接:http://www.neikong.com/s/pc/#/course/detail/1527212/1473841/info
联系电话:010-68004176、68004186
联 系 人:孙老师、邱老师
报名咨询二维码 :
相关文章
内控实务讲解110:审计工作底稿如何守住内控审计的合规底线? 记录审计工作是内控审计全流程的重要归档环节,也是保障审计工作可追溯、可复核、可...
2026-09-23 18527
内控实务讲解109:如何出具合规有效的内控审计报告? 出具审计报告是企业内部控制审计的最终成果输出环节,是注册会计师汇总审计证据、发表专业意...
2026-09-22 19147
内控实务讲解108:如何规范开展内控审计收尾工作? 完成审计工作是企业内部控制审计的收官核心阶段,承接前期审计取证、缺陷核查工作,是形成审计...
2026-09-20 20442
内控实务讲解107:如何科学判定内控缺陷,精准识别企业风控漏洞?内部控制缺陷评价是内控审计工作的核心环节,依据《企业内部控制审计指引》,注册会计师需要...
2026-09-18 21228
内控实务讲解106:如何自上而下落地内控审计实施工作? 内控审计实施是注册会计师获取证据、判断内控有效性的核心阶段。依据《企业内部控制审计指...
2026-09-17 21534
内控实务讲解105:内控审计计划工作如何筑牢审计质量第一道防线? 计划审计工作是企业内部控制审计的前置核心环节,是保障审计工作规范、高效、精...
2026-09-16 21762
内控实务讲解104:内部控制审计如何夯实企业合规风控基石? 内部控制审计是企业合规治理与风险防控的核心外部鉴证手段,《企业内部控制审计指引》...
2026-09-15 15929
内控实务讲解103:内控评价报告如何赋能企业合规治理? 内部控制评价报告是企业内控评价工作的最终成果载体,是集中展示企业内控设计、运行成效、...
2026-09-14 15998