
内控实务讲解110:审计工作底稿如何守住内控审计的合规底线? 记录审计工作是内控审计全流程的重要归档环节,也是保障审计工作可追溯、可复核、可...
2026-09-23 18557
在内部控制体系中,“可审计性威胁” 是聚焦 “交易处理可追溯性”、直接影响审计与监管有效性的风险类术语,其核心内涵是可能导致交易处理过程无法通过历史数据重建的潜在风险,本质是破坏“审计跟踪所需数据” 的完整性、可用性或关联性,使管理层、审计师及监管机构无法验证业务处理的合规性与真实性。
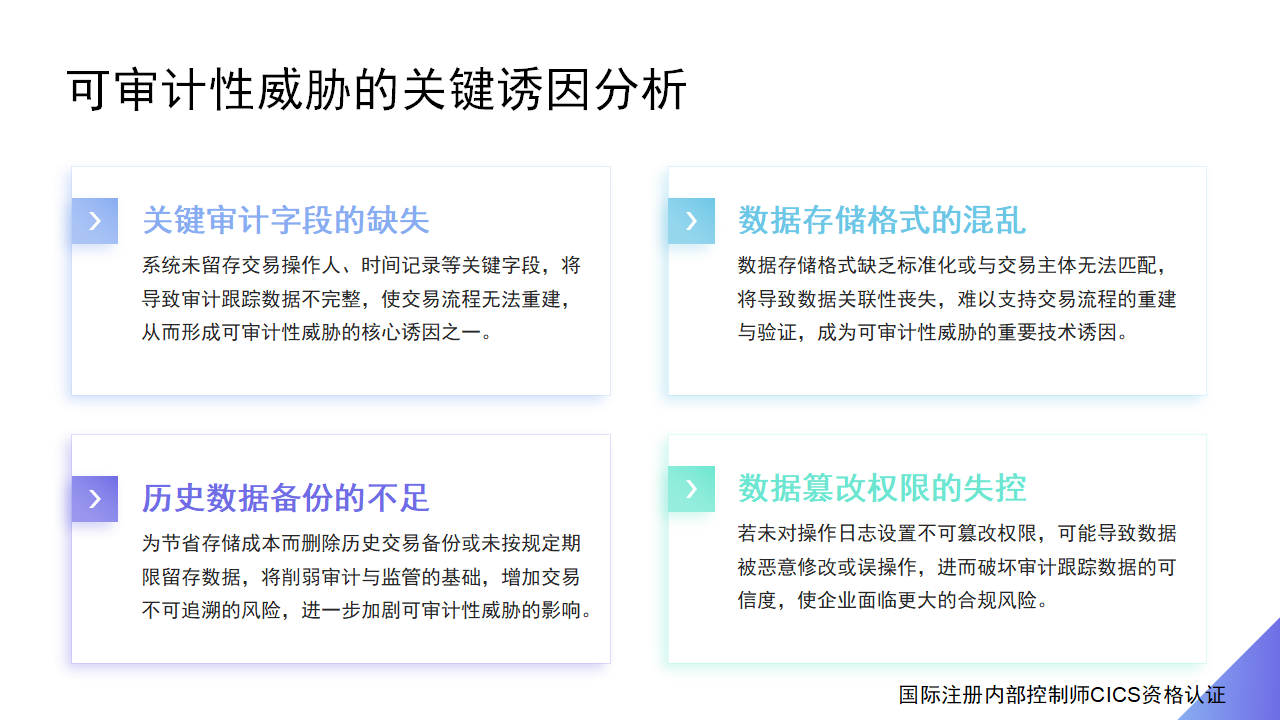
从核心风险逻辑来看,可审计性威胁的关键诱因在于“数据存储偏离审计需求”:业务处理过程中,需同步存储用于审计跟踪(如交易审批记录、操作日志)、备份(如历史交易数据副本)及其他历史追溯的信息,这些数据是重建交易流程、验证处理合规性的核心依据。而可审计性威胁恰恰指向 “此类数据缺失、篡改或无法关联” 的场景 —— 例如,系统未留存交易操作人、操作时间等关键审计字段,或为节省存储成本删除历史交易备份,或数据存储格式混乱导致无法与交易主体匹配,均会形成可审计性威胁。
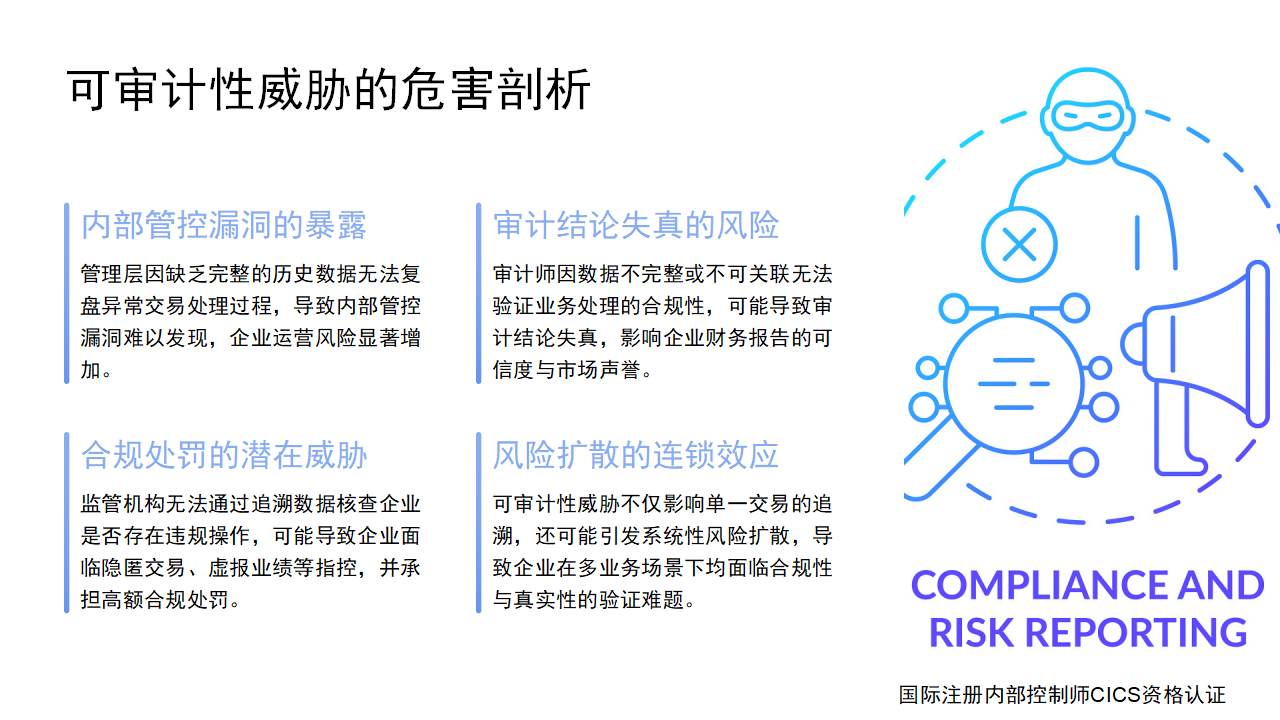
从内部控制影响来看,可审计性威胁的危害体现在“审计与监管功能失效”:一方面,管理层无法通过历史数据复盘交易处理过程(如无法核查某笔异常支出的审批流程),难以发现内部管控漏洞;另一方面,审计师(内部或外部)无法依据数据证实业务处理的合规性(如无法验证收入确认是否符合会计准则),可能导致审计结论失真;此外,监管机构也无法通过追溯数据核查企业是否存在违规操作(如是否存在隐匿交易、虚报业绩),使企业面临合规处罚风险。
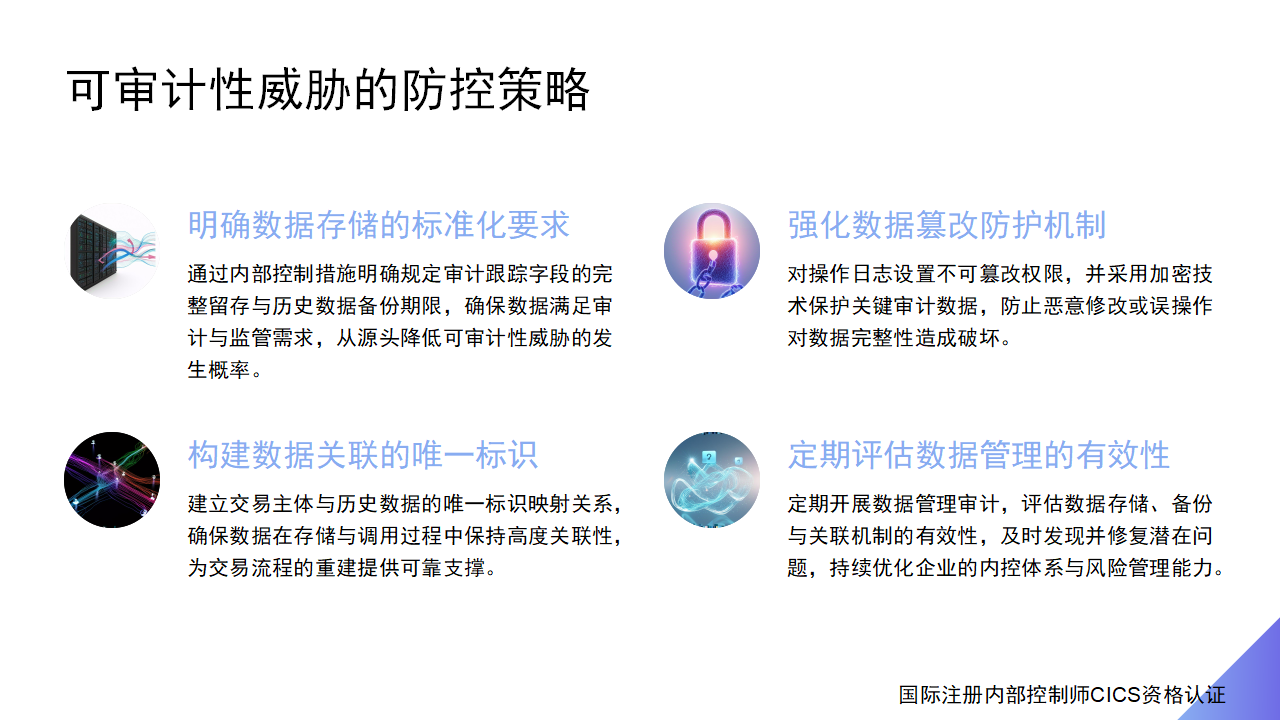
从防控逻辑来看,可审计性威胁的应对核心是“保障审计跟踪数据的全生命周期管理”—— 需通过内部控制措施明确数据存储要求(如规定审计跟踪字段必须完整留存、历史数据备份期限需满足审计与监管要求)、防范数据篡改(如对操作日志设置不可篡改权限)、确保数据可关联(如建立交易主体与历史数据的唯一标识映射),从源头消除 “交易无法重建” 的风险,为审计与监管提供可靠的数据支撑,这也是企业实现 “合规可验证、风险可追溯” 的重要内控基础。
内部控制术语讲解09:可审计性威胁
视频学习链接:https://www.neikong.com/s/pc/#/course/detail/1760400/1681654/info
《国际注册内部控制师CICS资格认证》网络课程学习班:
近期课程安排:https://www.neikong.cn/2525.html
添加内控网专属客服微信,加入内控从业者交流圈
每日获取内控精选学习资讯,轻松积累专业知识
相关文章
内控实务讲解110:审计工作底稿如何守住内控审计的合规底线? 记录审计工作是内控审计全流程的重要归档环节,也是保障审计工作可追溯、可复核、可...
2026-09-23 18557
内控实务讲解109:如何出具合规有效的内控审计报告? 出具审计报告是企业内部控制审计的最终成果输出环节,是注册会计师汇总审计证据、发表专业意...
2026-09-22 19177
内控实务讲解108:如何规范开展内控审计收尾工作? 完成审计工作是企业内部控制审计的收官核心阶段,承接前期审计取证、缺陷核查工作,是形成审计...
2026-09-20 20473
内控实务讲解107:如何科学判定内控缺陷,精准识别企业风控漏洞?内部控制缺陷评价是内控审计工作的核心环节,依据《企业内部控制审计指引》,注册会计师需要...
2026-09-18 21259
内控实务讲解106:如何自上而下落地内控审计实施工作? 内控审计实施是注册会计师获取证据、判断内控有效性的核心阶段。依据《企业内部控制审计指...
2026-09-17 21564
内控实务讲解105:内控审计计划工作如何筑牢审计质量第一道防线? 计划审计工作是企业内部控制审计的前置核心环节,是保障审计工作规范、高效、精...
2026-09-16 21792
内控实务讲解104:内部控制审计如何夯实企业合规风控基石? 内部控制审计是企业合规治理与风险防控的核心外部鉴证手段,《企业内部控制审计指引》...
2026-09-15 15949
内控实务讲解103:内控评价报告如何赋能企业合规治理? 内部控制评价报告是企业内控评价工作的最终成果载体,是集中展示企业内控设计、运行成效、...
2026-09-14 16018